| 📌 | Définition : une adresse e-mail piratée ne veut pas toujours dire qu’un mot de passe a été volé ; elle peut simplement avoir été exposée dans une fuite de données. |
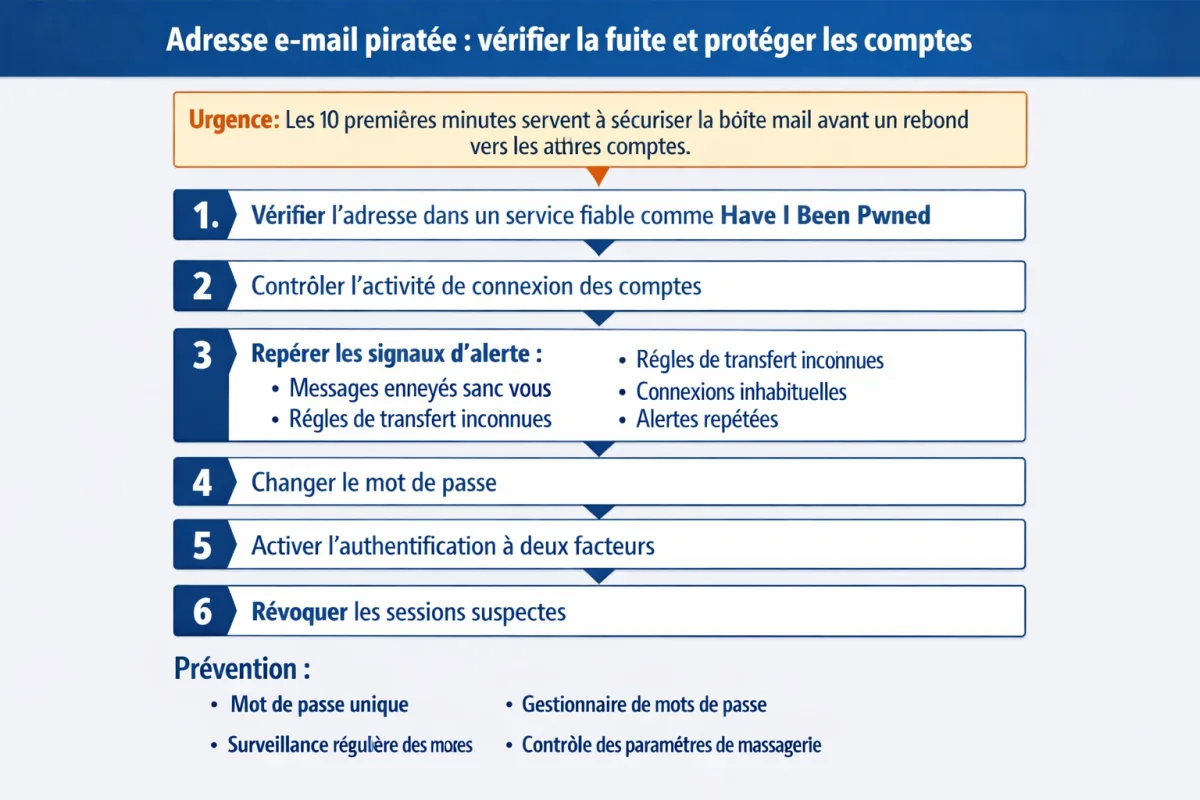
| 🔎 | Vérification rapide : testez l’adresse dans un service fiable comme Have I Been Pwned, puis contrôlez l’activité de connexion de vos comptes. |
| ⚠️ | Signal d’alerte : messages envoyés sans vous, règles de transfert inconnues, connexions inhabituelles ou alertes de sécurité répétées. |
| 🛡️ | Action prioritaire : changez le mot de passe, activez l’authentification à deux facteurs et révoquez les sessions suspectes. |
| ⏱️ | Urgence : dans les 10 premières minutes, il faut sécuriser la boîte mail avant que l’attaquant ne pivote vers vos autres comptes. |
| 📬 | Prévention : mot de passe unique, gestionnaire de mots de passe, surveillance régulière des fuites et contrôle des paramètres de messagerie. |
Adresse e-mail piratée : comment vérifier si elle a fuité et protéger vos comptes
Quand une adresse e-mail piratée est évoquée, le vrai problème n’est pas toujours celui qu’on imagine. Parfois, votre adresse a seulement circulé dans une fuite de données. Parfois, votre boîte mail est réellement compromise. La différence change tout : dans un cas, vous devez surtout réduire le risque d’attaques ciblées ; dans l’autre, il faut agir immédiatement pour reprendre le contrôle.
La bonne méthode tient en trois réflexes simples : vérifier si l’adresse apparaît dans une fuite connue, contrôler si le compte mail montre des signes de compromission, puis verrouiller l’accès avant de faire le tri. C’est rapide, gratuit dans la plupart des cas, et bien plus utile qu’un antivirus lancé à l’aveugle.
Comment vérifier en 5 minutes si votre adresse e-mail a fuité ?
La vérification la plus efficace commence par un test d’exposition sur un service fiable, puis par un contrôle des paramètres de sécurité de vos comptes principaux. N’entrez jamais de mot de passe sur un site de vérification de fuite. Un simple e-mail suffit pour savoir si votre adresse a déjà circulé dans une base compromise.
Le plus connu reste Have I Been Pwned. Vous saisissez votre adresse, vous validez, puis vous lisez le résultat. Si l’adresse apparaît, l’outil affiche généralement la ou les violations concernées, leur date, et parfois le type de données exposées. Ce n’est pas un gadget : c’est le triage de base avant d’agir.
Les bons outils à utiliser, et ce qu’ils peuvent vraiment dire
- Have I Been Pwned : utile pour savoir si l’adresse figure dans une fuite connue et pour identifier la date de l’incident.
- Paramètres de sécurité du fournisseur : historique des connexions, appareils actifs, sessions ouvertes, alertes de connexion inhabituelle.
- Gestionnaire de mots de passe : il peut signaler des mots de passe réutilisés ou faibles, ce qui compte énormément après une fuite.
La lecture des résultats doit rester prudente. Un résultat négatif ne prouve pas que tout est sain. Il signifie seulement que l’adresse n’apparaît pas dans les fuites indexées par l’outil. En clair : c’est rassurant, pas absolu. Les fuites récentes, privées ou mal référencées peuvent passer sous le radar.
Quels signes montrent qu’une boîte mail est réellement compromise ?
Une adresse exposée dans une fuite n’est pas forcément une boîte piratée. En revanche, si des connexions inconnues apparaissent, si des mails partent sans vous, ou si des règles de transfert ont été créées à votre insu, on change de catégorie. Là, on ne parle plus de visibilité de l’adresse, mais d’accès réel au compte.
Les symptômes les plus utiles à surveiller sont rarement spectaculaires. Vous les voyez dans l’onglet “sécurité”, pas dans un film. Un message envoyé à un contact sans votre action, un dossier “Envoyés” incomplet, une alerte de connexion depuis un pays inconnu, ou une récupération de mot de passe que vous n’avez pas demandée : ce sont des signaux sérieux.
Tableau de lecture des symptômes
| Symptôme | Signification probable | Action immédiate |
| Connexion depuis un appareil inconnu | Session active ouverte par un tiers ou jeton d’accès volé | Déconnecter tous les appareils et changer le mot de passe |
| Mails envoyés sans votre accord | Compromission de la boîte ou envoi automatisé | Vérifier les “Envoyés”, révoquer l’accès et prévenir les contacts |
| Règle de transfert inconnue | Lecture silencieuse des messages par un attaquant | Supprimer la règle et revoir tous les filtres |
| Demande de réinitialisation non sollicitée | Tentative de prise de contrôle ou test d’accès | Renforcer le mot de passe et activer la double authentification |
Attention au piège classique : une adresse peut être exposée sans que le mot de passe apparaisse dans la fuite. Le risque reste pourtant réel. Pourquoi ? Parce que l’adresse sert alors de cible pour du phishing ciblé, du credential stuffing si vous réutilisez vos mots de passe, ou de point de départ pour usurper votre identité sur d’autres services.
Que faire immédiatement si votre adresse e-mail a été exposée ?
Si la fuite concerne seulement l’adresse, vous devez surtout couper court aux attaques qui vont suivre. Si le compte est compromis, il faut agir en priorité sur l’accès, puis sur la messagerie elle-même. Dans les deux cas, les premières minutes comptent plus que les explications. Commencez par le mot de passe, puis verrouillez les sessions et la double authentification.
La checklist d’urgence en 10 minutes
- Changer le mot de passe du compte e-mail concerné, avec une chaîne longue et unique.
- Activer l’authentification à deux facteurs via une application d’authentification plutôt que le SMS si possible.
- Fermer toutes les sessions actives et révoquer les appareils inconnus.
- Vérifier les règles de transfert et filtres pour supprimer toute redirection silencieuse.
- Contrôler les accès tiers liés à la boîte mail : applications, jetons, intégrations, comptes connectés.
Le cas concret qu’on voit trop souvent est banal et agaçant : l’adresse apparaît dans une fuite, mais le mot de passe n’est pas visible. La personne se dit que “ce n’est pas grave”, garde le même mot de passe partout, puis un service secondaire tombe. C’est exactement là que la réutilisation de mot de passe transforme une simple fuite en cascade de compromissions.
Si vous n’avez plus accès au compte
- Lancez la procédure de récupération du fournisseur immédiatement.
- Utilisez le numéro de téléphone ou l’adresse de secours si elle est encore saine.
- Prévenez vos contacts proches ou professionnels si des messages frauduleux sont déjà partis.
- Vérifiez les comptes liés à cette adresse : banque, achats, cloud, réseaux sociaux, abonnement téléphonique.
Si l’adresse sert à réinitialiser d’autres comptes, le compte mail devient le maître du jeu. Une personne qui y accède peut demander des resets, valider des liens de récupération et prendre le contrôle de services sans avoir à forcer chaque mot de passe un par un. C’est pour ça qu’il faut d’abord sécuriser la messagerie, ensuite seulement traiter le reste.
Comment interpréter les résultats sans se tromper ?
Un résultat de vérification n’est utile que si vous savez le lire correctement. Voir son adresse dans une fuite ne signifie pas forcément que vos mots de passe ont été exposés. Inversement, ne rien voir ne vous autorise pas à relâcher la vigilance. Le bon réflexe, c’est de croiser la date, le type de données et la sensibilité des services touchés.
Regardez d’abord la date de la fuite. Une violation ancienne peut encore être critique si vous n’avez jamais changé vos identifiants depuis. Ensuite, identifiez ce qui a fuité : adresse seule, mot de passe haché, téléphone, adresse postale, historique de connexion. Plus les données sont complètes, plus la combinaison avec le phishing et l’usurpation d’identité devient crédible.
Prioriser les comptes dans le bon ordre
- 1. Messagerie principale : elle permet de réinitialiser presque tout le reste.
- 2. Banque et paiement : risque financier direct, réaction immédiate.
- 3. Cloud et stockage : documents, photos, pièces d’identité, sauvegardes.
- 4. Réseaux sociaux : risque d’usurpation, arnaques et messages envoyés à vos contacts.
- 5. E-commerce et services abonnés : cartes enregistrées, adresses, historique d’achat.
Si plusieurs services sont touchés avec le même mot de passe, ne traînez pas. Le scénario classique du credential stuffing repose sur cette paresse très humaine : un mot de passe recyclé, une fuite connue, puis une tentative automatique sur des centaines de sites. Ce n’est pas spectaculaire. C’est industriel.
Comment éviter qu’une fuite ne se transforme en piratage ?
La prévention efficace ne demande pas d’être paranoïaque. Elle demande d’éliminer les faiblesses qui facilitent la reprise de compte : mot de passe réutilisé, absence de double authentification, sessions oubliées, et surveillance inexistante. Le but n’est pas d’avoir “un mail fort”. Le but est d’éviter qu’une adresse exposée serve de tremplin.
Les bons réflexes à garder en permanence
- Utiliser un gestionnaire de mots de passe pour créer des mots de passe uniques et longs.
- Activer l’authentification à deux facteurs sur la messagerie, la banque, les réseaux sociaux et le cloud.
- Vérifier régulièrement les appareils connectés et les sessions actives.
- Surveiller les alertes sécurité e-mail envoyées par votre fournisseur.
- Contrôler les règles de transfert après tout comportement suspect ou changement de mot de passe.
Les recommandations de base de la CNIL et de l’ANSSI vont dans le même sens : limiter la réutilisation, renforcer l’authentification, et réagir vite quand un incident survient. Ce n’est pas du marketing cyber, c’est du bon sens technique. Un compte mail bien protégé réduit aussi le risque sur tous les services qui dépendent de lui.
Dernier point, souvent oublié : si vous avez reçu un mail qui prétend “confirmer” une fuite ou “restaurer” votre compte, ne cliquez pas à l’aveugle. Le phishing adore se greffer sur la panique. Passez toujours par les paramètres officiels du service, jamais par un lien envoyé dans un message qui vous presse d’agir.
Au fond, une adresse e-mail piratée se traite comme un incident de sécurité, pas comme un simple spam de plus. Vérifiez l’exposition, identifiez les signes de compromission, puis verrouillez l’accès avant que les attaquants ne rebondissent vers vos autres comptes. C’est ce trio-là qui évite le vrai dégât.
FAQ
Comment savoir si mon e-mail a été piraté gratuitement ?
Le plus simple est d’utiliser un service de vérification de fuites reconnu comme Have I Been Pwned, puis de comparer vos alertes de connexion et l’activité récente de votre messagerie. La vérification est gratuite dans l’essentiel des cas et ne doit jamais demander votre mot de passe.
Est-ce grave si seule mon adresse e-mail a fuité ?
Oui, parce qu’une adresse exposée suffit souvent à déclencher du phishing ciblé, de l’usurpation et des tentatives de réinitialisation sur d’autres services. Ce n’est pas le même niveau de danger qu’un compte compromis, mais ce n’est pas anodin non plus.
Dois-je changer tous mes mots de passe ?
Pas forcément tous, mais au minimum ceux de la messagerie principale, des comptes financiers et de tout service où vous avez réutilisé le même mot de passe. Si un mot de passe a servi plusieurs fois, il faut le considérer comme compromis par principe.
Que faire si j’ai utilisé le même mot de passe sur plusieurs sites ?
Changez-le partout, en commençant par les comptes les plus sensibles. Utilisez ensuite un gestionnaire de mots de passe pour générer des identifiants uniques. C’est la meilleure façon d’empêcher qu’une fuite unique ouvre plusieurs portes d’un coup.
Comment éviter qu’une fuite ne se transforme en piratage ?
En réduisant les trois leviers qui font le plus de dégâts : mot de passe réutilisé, absence de double authentification et sessions actives non surveillées. Ajoutez à cela un contrôle régulier des règles de transfert et des appareils connectés, et le risque chute nettement.