OneLogin gestion des accès : comprendre son fonctionnement et ses usages
OneLogin est une plateforme cloud de gestion des identités et des accès qui centralise l’accès aux applications professionnelles grâce à l’authentification unique, à l’authentification multifacteur, aux annuaires et à l’automatisation du cycle de vie des comptes. La solution vise les équipes IT qui doivent sécuriser des accès internes, distants ou applicatifs sans transformer chaque connexion en parcours du combattant.
La gestion des accès OneLogin ne se résume donc pas à mémoriser moins de mots de passe. Le sujet touche aussi aux droits attribués aux collaborateurs, aux départs d’employés, aux applications compatibles et à la capacité réelle de l’entreprise à administrer ses propres règles. C’est là que le gain se mesure, ou que le marketing commence à tousser.
En bref
🔐 OneLogin centralise l’identité et l’accès à des applications autorisées depuis un portail professionnel. L’authentification unique évite de ressaisir un mot de passe pour chaque service compatible.
🧩 L’outil peut s’appuyer sur un annuaire d’entreprise, des groupes et des rôles pour attribuer des droits. Un changement de poste peut alors entraîner une mise à jour contrôlée des accès.
📱 L’authentification multifacteur ajoute une vérification au mot de passe, mais son efficacité dépend des méthodes activées et de la configuration retenue.
⚠️ Le bon réflexe consiste à vérifier les intégrations critiques, les fonctions incluses dans l’offre envisagée et les procédures de secours avant un déploiement.
OneLogin, c’est quoi exactement ?
OneLogin est une solution de gestion des identités et des accès, souvent désignée par l’acronyme IAM pour Identity and Access Management. La plateforme agit comme un intermédiaire entre les utilisateurs, les applications professionnelles et les politiques de sécurité définies par l’organisation. La documentation de OneLogin présente ce positionnement comme une gestion cloud des identités pour les effectifs, avec des capacités qui peuvent varier selon l’offre et le périmètre retenus.
Le rôle de OneLogin est de décider qui peut accéder à quoi, dans quelles conditions, plutôt que de simplement stocker des mots de passe. Un collaborateur peut être identifié dans un annuaire, rattaché à un groupe métier et autorisé à ouvrir certaines applications. Un administrateur peut ensuite modifier, retirer ou contrôler ces droits depuis un espace centralisé.
| Notion | Ce que cela fait | Ce que cela ne fait pas seule |
|---|---|---|
| Authentification unique (SSO) | Permet d’accéder à plusieurs services compatibles après une connexion initiale. | Ne définit pas, à elle seule, les droits métier de chaque utilisateur. |
| Gestion des identités | Organise les comptes, groupes, rôles et données utilisateur. | Ne dispense pas de maintenir un annuaire fiable et des règles à jour. |
| Gestionnaire de mots de passe | Conserve ou génère des identifiants selon sa fonction. | Ne remplace pas une politique globale de contrôle des droits d’accès. |
Les collaborateurs y voient surtout un portail d’applications. Les administrateurs informatiques y voient un point de pilotage. Les responsables sécurité y voient un levier pour réduire les comptes oubliés, appliquer des règles d’authentification et mieux encadrer les privilèges. Trois lectures du même outil, mais un seul sujet à garder propre : l’identité numérique de l’organisation.
Comment fonctionne OneLogin au quotidien ?
OneLogin fonctionne généralement comme un point de connexion central : un utilisateur s’identifie sur un portail, passe les vérifications demandées, puis ouvre les applications auxquelles ses droits donnent accès. L’annuaire d’entreprise, les groupes et les règles définies par l’administration déterminent ensuite le périmètre visible pour chaque compte.
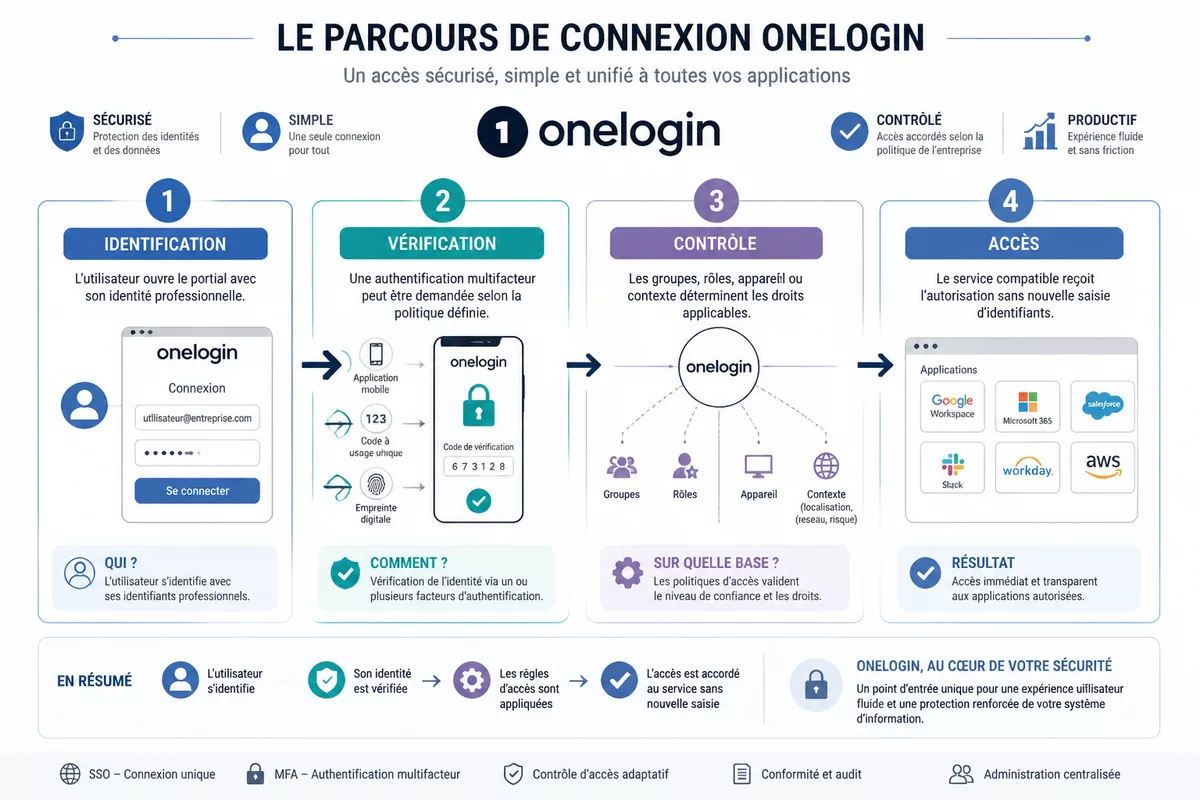
Les règles d’accès peuvent s’appuyer sur plusieurs critères : rôle professionnel, équipe, type d’application, appareil utilisé ou contexte de connexion. Les capacités exactes dépendent toutefois de la configuration déployée et des protocoles pris en charge par les applications. Un SSO mal raccordé à l’application critique du finance, par exemple, ne devient pas magique parce qu’un joli tableau de bord l’affiche.
Le parcours de connexion avec l’authentification unique
Le parcours commence par l’identification de l’utilisateur. OneLogin peut ensuite demander une vérification supplémentaire, par exemple via une méthode multifacteur, avant de transmettre l’autorisation à l’application cible lorsque celle-ci est compatible avec le mode d’intégration retenu.
- L’utilisateur ouvre le portail ou tente d’accéder à une application professionnelle.
- OneLogin vérifie l’identité grâce au compte relié à l’annuaire ou à la source d’identité configurée.
- Une étape MFA peut être exigée selon le niveau de risque, le rôle ou la politique appliquée.
- OneLogin transmet l’accès à l’application compatible sans demander une nouvelle saisie de mot de passe.
- L’application applique ensuite ses propres autorisations métier, si elles sont configurées séparément.
Cette mécanique réduit les frictions de connexion, mais elle ne remplace pas les autorisations internes de chaque outil. Une personne peut être authentifiée correctement et ne pas avoir le droit de modifier une facture, d’exporter une base clients ou d’administrer un serveur. Authentifier et autoriser sont deux étapes distinctes ; les confondre est une erreur classique.
Le cycle de vie des comptes
La gestion du cycle de vie vise les événements qui modifient les besoins d’accès : arrivée, mobilité interne et départ. Une organisation peut rattacher un nouveau collaborateur à des groupes, ajuster ses droits lors d’un changement de poste et désactiver ses accès lorsqu’il quitte l’entreprise.
Le vrai bénéfice opérationnel apparaît lorsque les droits suivent les mouvements réels des équipes au lieu de s’accumuler par oubli. Cette automatisation exige une source de données fiable, un responsable de processus identifié et des applications capables de recevoir les changements. Sans ces prérequis, la gestion centralisée risque simplement de déplacer le désordre vers une autre console.
Les principales fonctions de gestion des accès
Les fonctions de OneLogin couvrent l’accès centralisé aux applications, la gestion des utilisateurs, les groupes, les rôles, l’authentification et le raccordement à des annuaires ou outils métiers. Le périmètre exact dépend des composants souscrits et des intégrations réellement disponibles au moment du projet ; une vérification dans la documentation officielle reste nécessaire avant toute décision.
| Besoin de l’organisation | Fonction à examiner | Point de vigilance |
|---|---|---|
| Réduire les connexions répétées | Authentification unique et portail applicatif | Vérifier la compatibilité SSO de chaque application prioritaire. |
| Renforcer une connexion sensible | Authentification multifacteur | Choisir des méthodes adaptées et prévoir la récupération de compte. |
| Gérer les arrivées et départs | Provisionnement et déprovisionnement | Contrôler la qualité des données issues de l’annuaire. |
| Limiter les privilèges | Groupes, rôles et politiques d’accès | Réviser régulièrement les droits accordés. |
| Suivre les accès | Journaux et administration centralisée | Définir qui consulte les alertes et dans quel délai. |
Authentification unique et authentification multifacteur
L’authentification unique réduit le nombre de saisies d’identifiants pour les applications compatibles. L’authentification multifacteur ajoute une preuve supplémentaire à la connexion, telle qu’une validation sur appareil ou une clé de sécurité, selon les méthodes proposées et activées par l’organisation.
La MFA n’est pas un bouton “sécurité terminée”. Une politique trop permissive, des comptes administrateurs mal protégés ou une récupération de compte mal cadrée peuvent affaiblir l’ensemble. Les principes de protection des comptes restent les mêmes que pour un poste Windows : isoler les usages sensibles peut compléter la stratégie, par exemple avec une sandbox Windows Defender bien configurée, sans remplacer une vraie gouvernance des identités.
Administration des utilisateurs et des droits
OneLogin permet d’organiser les utilisateurs par groupes et rôles afin d’attribuer des accès selon les responsabilités professionnelles. Une équipe commerciale peut recevoir l’accès à son CRM, tandis qu’un service comptable obtient les outils de facturation nécessaires à son activité, sans ouvrir tout le placard numérique.
- Attribuer les accès requis pour la mission, et pas davantage.
- Retirer les privilèges devenus inutiles après une mobilité interne.
- Réserver les droits d’administration à un nombre limité de comptes protégés.
- Documenter les exceptions plutôt que de les laisser vivre dans un coin obscur du setup.
Quels avantages OneLogin peut-il apporter ?
OneLogin peut simplifier les accès professionnels, centraliser une partie de l’administration et renforcer les conditions de connexion lorsque les intégrations, les règles et le suivi sont correctement mis en place. Le bénéfice n’est donc pas automatique : il dépend autant de l’organisation interne que du logiciel de gestion des accès choisi.
Pour les collaborateurs
Les collaborateurs peuvent accéder plus simplement aux applications autorisées depuis un portail cohérent, y compris dans un contexte hybride ou à distance. Réduire le nombre de mots de passe à mémoriser limite aussi certaines frictions quotidiennes, notamment lorsque l’entreprise utilise de nombreux services cloud.
Le ressenti utilisateur s’améliore surtout quand les applications réellement utilisées sont intégrées et que la récupération de compte ne bloque pas une journée de travail. Une plateforme IAM qui oblige à contourner le portail pour trois outils critiques n’améliore pas grand-chose. Elle ajoute juste une couche à expliquer au support.
Pour les équipes informatiques
Les équipes IT peuvent centraliser des opérations liées aux comptes, aux groupes et aux autorisations. L’arrivée d’un salarié, sa mobilité ou son départ deviennent plus faciles à suivre si l’annuaire, les applications et les règles de provisionnement sont correctement reliés.
Cette centralisation peut aussi réduire certaines demandes de réinitialisation ou de compte bloqué. Le gain dépend néanmoins du niveau d’adoption, de la qualité du support et de la clarté des procédures. Une notification ignorée n’est pas une politique de sécurité ; gérer les alertes Windows Defender illustre bien ce point : supprimer du bruit ne doit pas revenir à masquer une information utile.
Pour la sécurité de l’organisation
La gestion des identités et des accès aide à mieux contrôler les comptes actifs, les conditions de connexion et les privilèges attribués. Les journaux et politiques d’accès peuvent également faciliter l’analyse d’un incident, selon les fonctions effectivement déployées et la conservation des événements configurée.
Une identité compromise peut ouvrir un accès large si elle possède trop de privilèges. Les campagnes malveillantes et les infrastructures de botnets rappellent que la sécurité des comptes reste un sujet concret ; comprendre le démantèlement du botnet Avalanche aide à replacer le risque dans son contexte : l’accès initial et les identifiants restent des cibles privilégiées.
Les limites et points de vigilance avant de choisir OneLogin
OneLogin ne doit pas être évalué sur une liste de fonctions marketing, mais sur les applications critiques, les annuaires existants, les ressources d’administration et les obligations de l’organisation. Les intégrations annoncées ne suffisent pas : il faut tester les flux qui comptent, notamment l’authentification, la création de compte, le retrait de droit et la récupération d’accès.
Une plateforme IAM bien configurée réduit certains risques ; une plateforme IAM mal gouvernée centralise aussi les erreurs.
La dépendance à un fournisseur externe mérite un scénario de secours. Que se passe-t-il si le portail est indisponible, si un administrateur perd son second facteur ou si une application critique ne prend pas en charge le protocole attendu ? Ces questions ne font pas rêver en démonstration commerciale, mais elles évitent les surprises à 8 h 57, juste avant une réunion de direction.
Le SSO simplifie l’accès, mais il augmente l’importance de protéger le compte qui ouvre les autres portes.
Les erreurs fréquentes lors d’un projet de gestion des accès sont concrètes et évitables :
- Connecter les applications sans cartographier les rôles. Le résultat est souvent une attribution trop large des droits.
- Activer la MFA sans parcours de récupération. Un collaborateur qui change de téléphone peut se retrouver bloqué sans procédure fiable.
- Conserver les comptes administrateurs permanents. Ces privilèges augmentent l’impact d’une compromission.
- Oublier les applications hors catalogue. Un outil métier ancien peut nécessiter une intégration spécifique ou rester hors périmètre.
- Ignorer les conditions de sortie. Export des données, réversibilité et maintien d’activité doivent être étudiés avant la signature.
Le prix de OneLogin, les fonctions incluses, l’assistance et les niveaux de disponibilité doivent être vérifiés auprès de l’éditeur ou d’un intégrateur, car les offres SaaS évoluent. Le coût pertinent n’est pas seulement le prix par utilisateur : il inclut le temps de paramétrage, les tests, la maintenance des règles et la conduite du changement.
À quelles organisations OneLogin peut-il convenir ?
OneLogin peut convenir à une organisation qui gère plusieurs applications, plusieurs profils d’utilisateurs ou des accès distants et qui souhaite centraliser l’authentification et le contrôle des droits. Le nombre de salariés compte, mais la complexité du système d’information compte souvent davantage : cinquante utilisateurs sur vingt outils peuvent avoir un besoin IAM plus net que deux cents utilisateurs sur un seul environnement.
Petites et moyennes entreprises
Une PME peut tirer parti d’une administration centralisée lorsqu’elle utilise plusieurs services cloud, accueille régulièrement de nouveaux collaborateurs ou gère des accès sensibles. Le rapport gain/prix dépend alors du budget disponible, du nombre d’applications compatibles et de la présence d’une personne capable de maintenir les groupes, les règles et les comptes administrateurs.
Une petite structure avec trois outils et une équipe stable peut parfois résoudre son besoin avec une politique de mots de passe, une MFA bien configurée et des processus simples. À l’inverse, une PME multi-sites avec CRM, comptabilité, stockage documentaire et outils RH peut rapidement perdre la trace de ses comptes actifs.
Grandes entreprises et environnements multi-sites
Les grandes organisations doivent souvent gérer des filiales, des équipes multiples, des délégations d’administration et des applications hétérogènes. OneLogin peut être envisagé lorsque la gouvernance des accès, la synchronisation avec les annuaires existants et la traçabilité des changements deviennent difficiles à assurer à la main.
La comparaison ne doit pas se limiter à OneLogin. Okta Workforce Identity est une alternative IAM centrée sur la gestion des identités des employés, tandis que Microsoft Entra ID devient naturellement pertinent pour les organisations très ancrées dans Microsoft 365 et Azure. OneLogin mérite une évaluation lorsque ses intégrations, son modèle d’administration et son coût global correspondent mieux au périmètre réel ; aucun des trois n’est un choix automatique.
| Contexte | Option à évaluer | Critère décisif |
|---|---|---|
| Applications variées et besoin IAM dédié | OneLogin ou Okta Workforce Identity | Compatibilité des applications et simplicité d’administration. |
| Écosystème Microsoft dominant | Microsoft Entra ID | Intégration avec Microsoft 365, Azure et l’annuaire existant. |
| Peu d’outils, équipe stable | Processus simples et MFA renforcée | Éviter de payer une plateforme surdimensionnée. |
Organisations hybrides ou à distance
Les organisations hybrides doivent contrôler les accès depuis des lieux, réseaux et appareils variés. Une solution d’authentification pour entreprise peut rendre le parcours plus cohérent, à condition de définir des règles adaptées aux connexions externes et de prévoir des mécanismes de récupération utilisables sans présence au bureau.
La gestion des accès doit aussi tenir compte des appareils personnels, des prestataires et des comptes temporaires. La centralisation ne doit pas devenir une porte d’entrée unique sans protections sérieuses autour des administrateurs, des méthodes MFA et des procédures d’urgence.
Comment déterminer si OneLogin est adapté à votre besoin ?
Pour déterminer si OneLogin est adapté, commencez par mesurer la complexité réelle de vos accès : utilisateurs, applications, annuaires, comptes sensibles et mouvements de personnel. Une démonstration utile doit reproduire un cas concret de votre organisation, pas seulement montrer un portail propre avec des icônes bien rangées.
Les critères à vérifier avant une décision
La méthode la plus fiable consiste à avancer par étapes et à valider les intégrations critiques avant de généraliser le déploiement. Cette approche réduit le risque de découvrir trop tard qu’une application métier, un annuaire ou une procédure RH ne suit pas le flux attendu.
- Inventoriez les applications, les annuaires, les utilisateurs externes et les accès à privilèges.
- Classez les applications par criticité : finance, RH, données clients, infrastructure et outils de collaboration.
- Définissez les objectifs prioritaires : SSO, MFA, automatisation des arrivées-départs ou revue des droits.
- Testez l’authentification et le provisionnement sur les applications les plus critiques.
- Vérifiez les journaux, la délégation administrative, l’assistance et les procédures de secours.
- Comparez le coût global, les fonctions incluses et les conditions de réversibilité avant l’engagement.
Le bon choix est celui qui couvre vos applications indispensables sans créer une dette d’administration disproportionnée. Vérifiez aussi les protocoles supportés, les méthodes MFA disponibles, les possibilités de synchronisation avec Active Directory ou LDAP, ainsi que la capacité à désactiver rapidement un accès lors d’un départ.
Les organisations qui manipulent des données personnelles doivent également articuler la gestion des accès avec leurs pratiques de confidentialité. La consultation et la suppression des traces d’activité sont des sujets distincts mais liés à la gouvernance ; ce rappel sur la gestion de l’historique Google montre pourquoi il faut savoir quelles données sont conservées, par qui et pour quelle finalité.
À retenir
- 🔐 OneLogin centralise les identités, les connexions et certains contrôles d’accès professionnels.
- 🧩 Le SSO réduit les ressaisies, sans remplacer la gestion fine des autorisations métier.
- 📱 La MFA renforce les connexions si les méthodes et récupérations sont correctement configurées.
- 🧪 Les intégrations critiques doivent être testées avant un déploiement à grande échelle.
- ⚖️ Le rapport gain/prix dépend surtout de la complexité des accès à administrer.
Questions fréquentes sur OneLogin
OneLogin est-il uniquement un outil d’authentification unique ?
Non. OneLogin couvre aussi la gestion des utilisateurs, des groupes, des rôles, des annuaires et, selon la configuration, certaines opérations du cycle de vie des comptes. Le SSO reste une fonction visible, mais la gestion des identités et des accès est plus large.
OneLogin convient-il à une petite entreprise ?
OneLogin peut convenir à une petite entreprise qui utilise plusieurs applications, gère des accès distants ou souhaite mieux contrôler les départs et arrivées. Une structure très simple doit cependant comparer le gain attendu avec le budget, le temps de paramétrage et la capacité à administrer l’outil.
OneLogin est-il sécurisé ?
OneLogin propose des mécanismes tels que l’authentification unique, la MFA et des politiques d’accès, mais aucune plateforme ne garantit une sécurité absolue. La protection réelle dépend de la configuration, de la gestion des privilèges, de la qualité des annuaires et des pratiques des utilisateurs.
Peut-on connecter OneLogin aux applications existantes ?
La connexion dépend des connecteurs et protocoles pris en charge par chaque application, ainsi que de l’offre OneLogin retenue. Les applications critiques doivent être testées avec les flux réels d’authentification, de création de compte et de retrait des droits.
Comment connaître le prix de OneLogin ?
Le prix dépend de l’offre, du nombre d’utilisateurs, des fonctions choisies et des éventuels services d’accompagnement. Les conditions commerciales doivent être vérifiées directement auprès de OneLogin ou d’un intégrateur, car les formules et options peuvent évoluer.