Sécurité informatique : les principales menaces et les gestes simples pour se protéger
La sécurité informatique regroupe les moyens humains, organisationnels et techniques qui protègent les appareils, les comptes, les réseaux et les données personnelles. Face aux menaces informatiques, les priorités les plus efficaces restent simples : mots de passe uniques, authentification à plusieurs facteurs, mises à jour, sauvegardes et vigilance face aux messages suspects.
Les arnaques numériques visent rarement une machine « au hasard » : elles exploitent surtout une décision prise trop vite, un mot de passe réutilisé ou un appareil oublié dans les mises à jour. Ce guide explique les risques les plus courants, les signaux à repérer et les actions à mettre en place sans transformer votre setup en bunker impraticable.
En bref
🔐 Protégez d’abord votre messagerie, vos comptes bancaires, vos réseaux sociaux et votre stockage de fichiers : une boîte mail compromise permet souvent de réinitialiser le reste.
📱 Une authentification à plusieurs facteurs bloque de nombreuses tentatives de connexion, même lorsqu’un mot de passe a fuité.
💾 Une sauvegarde séparée de l’appareil principal reste le filet de sécurité utile contre la perte, le vol, une panne ou un rançongiciel.
⚠️ Un message qui crée l’urgence, réclame un code ou pousse à payer doit déclencher une pause, pas un clic réflexe.
Comprendre les risques de la sécurité informatique au quotidien
La sécurité informatique est une discipline qui protège la confidentialité, l’intégrité et la disponibilité des informations numériques. La confidentialité évite l’accès non autorisé à des données ; l’intégrité empêche leur modification frauduleuse ; la disponibilité permet de retrouver ses fichiers et services lorsqu’ils sont nécessaires. Un compte, un téléphone ou une box internet fait partie de la surface à protéger, pas seulement le PC familial.
La sécurité numérique ne repose pas sur un outil miracle : elle repose sur plusieurs protections simples qui se complètent.
Le terme « cybersécurité » est souvent employé comme synonyme de sécurité informatique. Les périmètres se recouvrent largement, même si la cybersécurité insiste davantage sur les attaques et les menaces venant des réseaux numériques. Pour un particulier, la différence change peu le geste quotidien : protéger ses accès, garder ses appareils à jour et éviter les demandes douteuses.
| Objectif | Ce que cela protège | Exemple concret | Geste utile |
|---|---|---|---|
| Confidentialité | Les données personnelles et les identifiants | Un tiers ne lit pas vos courriels | Mot de passe unique et double authentification |
| Intégrité | Le contenu des fichiers et des comptes | Une adresse de livraison n’est pas modifiée à votre insu | Vérifier les alertes de connexion |
| Disponibilité | Les appareils, services et documents | Vos photos restent récupérables après une panne | Sauvegarde séparée et mises à jour |
Que cherchent les attaquants ?
Les fraudeurs cherchent souvent des identifiants, des informations bancaires ou des données d’identité réutilisables. Une boîte mail est une cible particulièrement rentable : elle contient des échanges privés et permet parfois de lancer des procédures de récupération de mot de passe sur d’autres services.
Une attaque peut aussi viser le contrôle d’un appareil, le blocage de fichiers ou l’envoi de messages frauduleux à vos contacts. Le scénario technique varie, mais le résultat recherché reste banal : récupérer de l’argent, des données ou un accès. Pas très glamour, très rentable.
Les priorités à retenir dès le départ
Commencez par les comptes qui donnent accès aux autres : messagerie principale, banque, stockage de fichiers, réseaux sociaux et compte Apple, Google ou Microsoft. La messagerie est la clé du trousseau numérique, car elle reçoit les alertes et les liens de réinitialisation.
- Activez l’authentification à plusieurs facteurs sur les comptes prioritaires.
- Installez les mises à jour du système, du navigateur et des applications.
- Remplacez les mots de passe réutilisés par des mots de passe uniques.
- Conservez une copie séparée des documents et photos importants.
Les principales menaces informatiques et leurs signaux d’alerte
Les menaces informatiques les plus courantes combinent souvent technique et manipulation. Un faux courriel, un SMS de livraison ou un appel imitant une banque cherche moins à « pirater » votre machine qu’à vous faire transmettre une information, installer un programme ou valider une opération. Les leviers habituels sont l’urgence, la peur, l’autorité et la promesse d’un gain.
Hameçonnage, courriels frauduleux et faux sites
L’hameçonnage consiste à imiter une organisation, un commerce ou un proche pour vous conduire vers un faux site ou obtenir des données sensibles. Une adresse d’expéditeur étrange, un lien qui ne correspond pas au service annoncé, une pièce jointe inattendue ou une demande urgente sont des signaux classiques. Un message peut toutefois être bien rédigé : les fautes ne sont pas un test fiable à elles seules.
Pour vérifier un message, ouvrez vous-même le site ou l’application officielle au lieu d’utiliser le lien reçu. Une banque, une administration ou un service sérieux ne doit pas vous demander votre mot de passe ni un code de validation par retour de courriel ou de SMS.
Les fausses livraisons restent un piège banal, car elles s’appuient sur une attente crédible. Le dossier consacré aux faux SMS de livraison détaille les indices à contrôler avant de renseigner une carte bancaire ou une adresse.
Logiciels malveillants et rançongiciels
Un logiciel malveillant peut arriver par une pièce jointe, un téléchargement, une fausse mise à jour ou une application provenant d’une source douteuse. Les conséquences vont de l’affichage de publicités agressives au vol de données, en passant par le chiffrement de fichiers dans le cas d’un rançongiciel.
Les protections intégrées du système, le navigateur et un antivirus peuvent détecter une partie des menaces, mais ils ne compensent pas un programme installé volontairement sous pression. Ne désactivez pas une protection parce qu’un site vous le réclame : c’est précisément le genre de raccourci qui finit mal.
Vol, fuite et réutilisation des mots de passe
Un mot de passe réutilisé transforme une fuite limitée en effet domino. Si le même identifiant sert pour un ancien forum, une messagerie et une boutique en ligne, une compromission sur le premier service peut ouvrir la porte aux autres. La priorité consiste à isoler chaque compte important avec un mot de passe distinct.
Un gestionnaire de mots de passe fiable aide à générer et stocker des identifiants longs sans devoir les mémoriser un par un. Le mot de passe principal du gestionnaire mérite une phrase de passe longue, unique et une méthode de récupération conservée en lieu sûr. Pour un doute sur une exposition, consultez ce guide pour vérifier une adresse e-mail piratée.
Arnaques par téléphone, SMS et réseaux sociaux
Les faux conseillers bancaires, les faux supports techniques, les demandes d’argent d’un proche et les offres trop avantageuses reposent sur le même principe : provoquer une action immédiate. Un appelant peut afficher un numéro crédible ou connaître quelques informations publiques ; cela ne prouve pas son identité.
Raccrochez, puis rappelez l’organisme via le numéro inscrit sur son site officiel, sur un relevé ou au dos de votre carte. Un proche qui demande de l’argent par messagerie doit aussi être vérifié par un autre canal, idéalement un appel vocal connu.
Risques liés aux appareils, applications et réseaux
Un téléphone non verrouillé, une application qui accède sans raison aux contacts ou au micro, un objet connecté mal configuré et un Wi-Fi public peu fiable augmentent les risques. Les boutiques officielles réduisent le risque d’applications piégées, sans rendre chaque application automatiquement digne de confiance.
- Verrouillez le téléphone et l’ordinateur avec un code robuste.
- Supprimez les applications inutilisées et vérifiez leurs autorisations.
- Évitez les paiements et opérations bancaires sur un réseau dont vous ne maîtrisez pas la fiabilité.
- Changez les identifiants par défaut d’un équipement connecté lorsqu’ils existent.
Les protections essentielles à mettre en place
Les protections les plus utiles se déploient dans un ordre simple : sécuriser les accès, maintenir les appareils, puis préserver les données. Un antivirus, un pare-feu, un gestionnaire de mots de passe et une sauvegarde n’ont pas le même rôle ; les confondre crée une fausse impression de couverture.
| Protection | Rôle principal | Limite à connaître | À utiliser pour |
|---|---|---|---|
| Gestionnaire de mots de passe | Créer des identifiants uniques | Ne détecte pas chaque faux site | Réduire la réutilisation |
| Authentification à plusieurs facteurs | Ajouter une vérification de connexion | Ne jamais partager le code reçu | Protéger les comptes critiques |
| Antivirus et protections intégrées | Détecter une partie des programmes dangereux | Ne remplace pas la vigilance | Réduire le risque de logiciel malveillant |
| Sauvegarde | Restaurer les données après un incident | Doit être testée et séparée | Photos, documents et fichiers importants |
Créer des mots de passe uniques et solides
Une phrase de passe longue, unique et difficile à deviner est plus utile qu’un mot court rempli de substitutions prévisibles. Évitez les informations faciles à retrouver, comme une date de naissance, le prénom d’un enfant ou le nom du chien affiché sur les réseaux sociaux.
Un gestionnaire de mots de passe permet de conserver des identifiants différents pour chaque service. Le vrai gain n’est pas un mot de passe « compliqué » à retenir, mais l’absence de mot de passe réutilisé.
Activer l’authentification à plusieurs facteurs
L’authentification à plusieurs facteurs ajoute une preuve après le mot de passe, par exemple une validation dans une application ou une clé de sécurité. Commencez par la messagerie, la banque, les réseaux sociaux et le stockage de fichiers.
Conservez les codes de récupération fournis par le service dans un emplacement sécurisé et séparé du téléphone. Un code reçu par SMS, notification ou application n’est jamais à communiquer à un interlocuteur, même s’il prétend travailler pour le support.
Installer les mises à jour et utiliser les protections intégrées
Les mises à jour corrigent notamment des failles connues dans le système, le navigateur, les applications et les équipements réseau. Activez les mises à jour automatiques lorsqu’elles sont proposées, puis redémarrez l’appareil lorsqu’une installation le demande.
Les alertes de sécurité affichées dans une page web ne sont pas toujours légitimes. Téléchargez les logiciels depuis le site officiel de l’éditeur ou la boutique de l’appareil, jamais depuis une fenêtre surgissante qui exige une installation immédiate.
Sauvegarder les données importantes
Une sauvegarde utile est une copie que vous pouvez réellement restaurer. Gardez les documents administratifs, photos et fichiers de travail sur un support distinct ou un service de stockage configuré avec un compte sécurisé.
Testez de temps en temps l’ouverture d’un fichier restauré. Une sauvegarde incomplète, chiffrée par un rançongiciel ou oubliée depuis des mois est un faux parachute.
Sécuriser son téléphone et son ordinateur
Activez le verrouillage automatique, un code robuste et, si l’appareil le propose, la biométrie en complément. Activez aussi la localisation et l’effacement à distance après avoir vérifié le fonctionnement du compte associé.
Les autorisations d’applications méritent un passage régulier : une lampe torche n’a généralement pas besoin de vos contacts ou de votre localisation permanente. Pour limiter les alertes sans neutraliser la protection, suivez cette méthode pour gérer les notifications Windows Defender.
Les bons réflexes face aux liens, fichiers et demandes inhabituelles
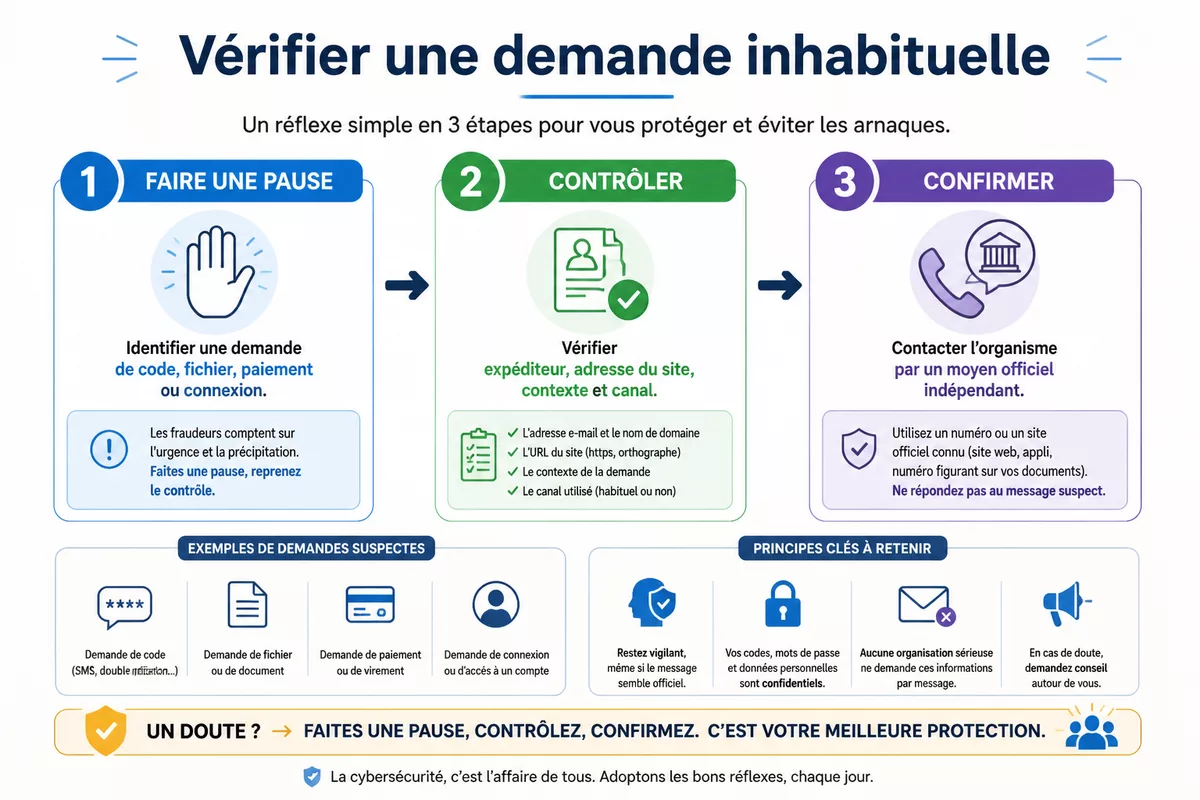
Face à un lien, un fichier ou une demande de paiement inattendue, la méthode la plus sûre consiste à interrompre l’action, vérifier le contexte et passer par un canal indépendant. Cette pause de quelques minutes évite de confondre un message convaincant avec une demande légitime. Un contact connu peut aussi écrire depuis un compte compromis.
La méthode en trois temps avant toute action
La première étape consiste à lire la demande sans cliquer. Demandez-vous ce qui est réclamé : un mot de passe, un code, une pièce jointe, une installation, un virement ou une connexion. Une demande qui force à agir « avant ce soir » mérite une vérification renforcée.
- Faites une pause et ne répondez pas depuis le message reçu.
- Vérifiez l’expéditeur, le nom de domaine et l’adresse complète du lien sans l’ouvrir.
- Accédez directement au site officiel ou contactez l’organisme avec des coordonnées indépendantes.
La bonne décision n’est pas d’identifier chaque arnaque à l’œil nu, mais d’éviter de dépendre du message pour la vérifier. Cette règle fonctionne pour une banque, un colis, un abonnement, une administration ou un prétendu support technique.
Ce qu’il ne faut jamais faire
Ne transmettez jamais un code de validation, un mot de passe ou des coordonnées bancaires en réponse à un appel, un SMS ou un message privé. Les codes reçus servent justement à prouver que vous contrôlez un compte ; les communiquer revient à remettre cette preuve à un tiers.
- Ne téléchargez pas une pièce jointe inattendue, même si elle semble envoyée par une connaissance.
- N’installez pas un outil de prise en main à distance à la demande d’un inconnu.
- Ne payez pas sous la pression d’un appel ou d’un compte à rebours artificiel.
- Ne validez pas une notification de connexion que vous n’avez pas déclenchée vous-même.
Que faire après un incident de sécurité informatique ?
Après un incident de sécurité informatique, agissez vite, mais sans effacer les éléments utiles ni suivre les consignes d’un fraudeur. Utilisez si possible un appareil de confiance pour changer les accès, conservez les messages et captures d’écran, puis contactez l’organisme concerné par ses canaux officiels. Une réaction structurée limite les dégâts.
Après un clic sur un lien suspect
Fermez la page et ne saisissez aucune donnée supplémentaire. Si vous avez entré un mot de passe, modifiez-le immédiatement depuis le site officiel, puis activez l’authentification à plusieurs facteurs si elle n’est pas déjà active.
Vérifiez ensuite l’historique des connexions, les messages récemment envoyés et les opérations inhabituelles. Si des données bancaires ont été saisies, contactez sans attendre votre établissement bancaire via son numéro officiel pour connaître les mesures adaptées à votre situation.
En cas de compte piraté ou de mot de passe divulgué
Changez le mot de passe du compte concerné, puis de tous les services sur lesquels le même mot de passe a été réutilisé. Révoquez les sessions ou appareils inconnus dans les paramètres du compte et contrôlez les adresses de récupération, les règles de transfert de messagerie et les méthodes de connexion.
Prévenez vos contacts si un compte compromis a pu envoyer des messages frauduleux en votre nom. Cette alerte limite la propagation et évite qu’un proche prenne une fausse demande d’argent pour un message légitime.
En cas d’appareil infecté ou de fichiers bloqués
Déconnectez l’appareil du réseau lorsque vous soupçonnez une infection ou un chiffrement de fichiers, afin de limiter une éventuelle propagation. Ne payez pas une rançon et ne suivez pas les instructions d’un extorqueur sans demander conseil à un organisme compétent.
Conservez les messages d’erreur, demandes de rançon, adresses utilisées et captures d’écran. En France, les recommandations de l’ANSSI et de la plateforme officielle Cybermalveillance.gouv.fr peuvent orienter les victimes vers les démarches appropriées ; pour une fraude financière, la banque et les autorités compétentes restent les interlocuteurs prioritaires.
La checklist de sécurité informatique à appliquer progressivement
Une routine de sécurité numérique réaliste commence par les accès et les données qui comptent le plus. Chercher une protection parfaite avant d’activer la double authentification sur sa messagerie est une perte de temps : commencez par les mesures qui réduisent immédiatement les risques, puis entretenez-les.
Les actions à faire aujourd’hui
- Activez l’authentification à plusieurs facteurs sur votre messagerie principale.
- Installez les mises à jour en attente sur le téléphone, l’ordinateur et le navigateur.
- Remplacez les mots de passe réutilisés sur les comptes importants.
- Vérifiez qu’une sauvegarde récente existe hors de l’appareil principal.
- Contrôlez les coordonnées de récupération de vos comptes majeurs.
Ces cinq actions couvrent les failles les plus fréquentes sans exiger de compétences techniques particulières. Prenez-les dans cet ordre si vous partez de zéro : la messagerie, les mises à jour et les sauvegardes apportent généralement le meilleur rapport entre effort et réduction du risque.
Les habitudes à adopter chaque semaine et chaque mois
Chaque semaine, consultez les alertes de connexion, les opérations inhabituelles et les demandes reçues par messagerie. Chaque mois, supprimez les applications superflues, faites le tri dans les comptes abandonnés et contrôlez les autorisations accordées aux services que vous utilisez encore.
- Testez périodiquement la restauration d’au moins un fichier sauvegardé.
- Vérifiez les appareils connectés à votre messagerie et à vos réseaux sociaux.
- Retirez les applications dont vous n’avez plus l’usage.
- Consultez les alertes de sécurité de vos comptes prioritaires.
Les conseils officiels évoluent avec les techniques de fraude. La page de l’ANSSI consacrée aux règles d’hygiène numérique et les ressources de Cybermalveillance.gouv.fr sont des points de contrôle utiles pour actualiser vos habitudes sans relayer des messages alarmistes non vérifiés.
À retenir
- 🔐 Protégez la messagerie en premier : elle ouvre souvent l’accès aux autres comptes.
- 📲 Activez une authentification supplémentaire sur les services contenant des données sensibles.
- 🔄 Installez les mises à jour avant qu’une faille connue ne devienne exploitable.
- 💾 Gardez une sauvegarde séparée et testez réellement la restauration de fichiers.
- 🛑 Face à l’urgence, vérifiez toujours par un canal officiel indépendant.
Questions fréquentes sur les menaces informatiques
Les menaces informatiques changent de forme, mais les questions pratiques restent souvent les mêmes. Les réponses ci-dessous résument les réflexes à garder pour les courriels, mots de passe, antivirus et appareils mobiles.
Quelle est la menace informatique la plus courante ?
Les tentatives d’hameçonnage et les arnaques fondées sur la manipulation comptent parmi les risques les plus fréquents pour les particuliers. Elles cherchent à obtenir un code, un mot de passe, une information bancaire ou un paiement en se faisant passer pour un service connu.
Un antivirus suffit-il pour être protégé ?
Non. Un antivirus et les protections intégrées peuvent détecter une partie des logiciels malveillants, mais ils ne remplacent ni les mises à jour, ni les mots de passe uniques, ni l’authentification à plusieurs facteurs, ni les sauvegardes.
Comment savoir si un courriel est frauduleux ?
Vérifiez l’adresse exacte de l’expéditeur, le lien, la cohérence de la demande et le ton employé. En cas de doute, n’utilisez pas le bouton du courriel : ouvrez directement le site ou l’application officielle du service concerné.
Que faire si un mot de passe a été divulgué ?
Remplacez immédiatement ce mot de passe sur le compte concerné et sur tous les services où il a été réutilisé. Fermez les sessions inconnues, vérifiez les coordonnées de récupération et activez l’authentification à plusieurs facteurs.
Comment sécuriser simplement son téléphone ?
Utilisez un code de verrouillage robuste, activez les mises à jour automatiques et installez les applications depuis les boutiques officielles. Vérifiez aussi les autorisations des applications, activez la localisation ou l’effacement à distance et évitez de laisser le téléphone déverrouillé.