Pourquoi la cybersécurité est indispensable pour une petite entreprise
La cybersécurité d’une petite entreprise est indispensable parce qu’un compte compromis, une messagerie inaccessible ou des fichiers chiffrés peuvent bloquer la facturation, les commandes et la relation client en quelques heures. Une TPE doit commencer par sécuriser ses accès, vérifier ses sauvegardes, appliquer les mises à jour et préparer une réaction simple en cas d’incident.
La cybersécurité est l’ensemble des mesures qui protègent les comptes, les données, les appareils, les logiciels et les usages numériques d’une entreprise. Une protection réaliste ne repose pas sur un logiciel miracle : elle combine des règles simples, des outils bien configurés et une organisation capable de réagir sans improviser.
En bref
🔐 Les premières priorités sont les mots de passe uniques, l’authentification à plusieurs facteurs, les mises à jour et les sauvegardes testées.
💾 Une sauvegarde connectée en permanence au même réseau qu’un poste infecté peut aussi devenir indisponible lors d’un rançongiciel.
📋 Selon l’étude ImpactCyber 2024, 7 entreprises sur 10 ne disposent pas de procédure de réaction face à un incident.
🚨 Un courriel urgent demandant un paiement, un changement d’IBAN ou une connexion doit être vérifié via un canal indépendant.
Pourquoi les petites entreprises sont aussi exposées aux cyberattaques
Les petites entreprises ne sont pas épargnées par les cyberattaques, car de nombreuses campagnes sont automatisées : les fraudeurs testent des adresses e-mail, des mots de passe divulgués, des sites non mis à jour ou des pièces jointes malveillantes sans sélectionner une entreprise prestigieuse. Une TPE peut aussi devenir un point d’entrée vers un client, un fournisseur ou un partenaire plus important.
Une petite structure conserve souvent des données utiles à un attaquant : coordonnées de clients, devis, contrats, factures, informations bancaires, dossiers salariés ou accès à des plateformes fournisseurs. Le problème n’est pas la taille de l’entreprise, mais la valeur opérationnelle de ses accès et de ses données.
Le fonctionnement d’une TPE repose fréquemment sur peu de personnes et peu d’outils. Quand la boîte mail du dirigeant, le logiciel de comptabilité, le poste de préparation des commandes ou le stockage cloud devient indisponible, les alternatives sont limitées. Voilà pourquoi la sécurité informatique d’une petite entreprise dépasse largement l’antivirus installé sur un PC.
Une attaque peut rapidement bloquer toute l’activité
Une messagerie compromise peut servir à envoyer de faux messages à des clients, à intercepter des factures ou à demander un changement de coordonnées bancaires. Un rançongiciel peut rendre les fichiers inutilisables, tandis qu’un logiciel malveillant peut voler des identifiants sans provoquer de panne immédiate.
Une entreprise de services qui perd l’accès à ses rendez-vous, à ses devis et à ses e-mails ne peut plus répondre normalement à ses clients. Un commerce qui ne peut plus consulter ses commandes, son outil de caisse ou ses stocks perd du temps et parfois des ventes. La disponibilité des outils numériques est donc une condition directe de continuité d’activité.
Quels risques informatiques une petite entreprise doit-elle réduire en priorité ?
Les risques informatiques entreprise à traiter en premier sont l’hameçonnage, le vol d’identifiants, les rançongiciels, la fraude au paiement et la fuite de données. Ces menaces sont prioritaires parce qu’elles peuvent viser une structure peu équipée et provoquer à la fois une perte financière, une interruption de travail et une compromission de données.
Une même attaque peut suivre plusieurs étapes : un faux e-mail récupère un mot de passe, le compte e-mail sert à demander un virement, puis l’attaquant explore les documents partagés. La réponse utile consiste donc à réduire les accès, à vérifier les demandes sensibles et à garder une copie restaurable des données essentielles.
| Risque | Impact métier possible | Mesure prioritaire | Vérification concrète |
|---|---|---|---|
| Hameçonnage | Vol de compte, fraude, diffusion de faux messages | Authentification à plusieurs facteurs et sensibilisation | Tester la procédure de signalement interne |
| Rançongiciel | Fichiers ou logiciels indisponibles | Sauvegarde séparée et mises à jour | Restaurer un fichier ou un dossier de test |
| Fraude au virement | Perte financière directe | Double validation des paiements sensibles | Contrôler l’IBAN par téléphone connu |
| Compte administrateur compromis | Accès étendu aux outils et données | Comptes séparés et droits limités | Revoir la liste des administrateurs |
Hameçonnage et vol d’identifiants
L’hameçonnage imite un service légitime par e-mail, SMS ou site web afin d’obtenir un mot de passe, un code de validation ou un paiement. Les signaux d’alerte les plus courants sont une urgence inhabituelle, une adresse d’expéditeur incohérente, une pièce jointe inattendue ou une demande de connexion après un lien.
Une demande reçue par e-mail ne doit pas être validée avec les coordonnées contenues dans ce même message. Une vérification via un numéro déjà connu, une adresse enregistrée dans le logiciel comptable ou un autre canal réduit le risque de manipulation.
- Vérifier l’adresse complète de l’expéditeur, pas seulement son nom affiché.
- Refuser de communiquer un code de validation reçu par SMS ou application.
- Contrôler toute demande de paiement inhabituelle auprès du fournisseur ou du dirigeant.
- Signaler rapidement un message suspect à la personne chargée du numérique.
Rançongiciels et logiciels malveillants
Un rançongiciel est un logiciel malveillant qui chiffre ou bloque des fichiers afin d’empêcher leur utilisation. Un autre type de malware peut espionner une machine, voler des cookies de session ou récupérer des mots de passe enregistrés.
Une sauvegarde informatique entreprise n’est utile que si elle peut être restaurée et si une copie reste séparée du réseau principal. Une copie présente en permanence sur le même réseau qu’un poste infecté ne doit pas être considérée comme une protection suffisante.
Les mises à jour, les droits limités et les sauvegardes vérifiées réduisent le risque et limitent les dégâts. Un nettoyage ponctuel peut aussi être pertinent après analyse, mais il ne remplace pas la correction de la cause : compte compromis, extension frauduleuse, application obsolète ou poste mal configuré. Pour les cas d’adwares et de programmes indésirables, un guide pour nettoyer les adwares peut compléter une vérification technique encadrée.
Fraude au paiement et usurpation d’identité
La fraude au faux fournisseur consiste souvent à annoncer un changement d’IBAN juste avant une échéance. L’usurpation d’identité du dirigeant repose plutôt sur une demande urgente, confidentielle et inhabituelle adressée à la comptabilité ou à un salarié.
Une procédure interne simple peut neutraliser une part importante de ces tentatives : aucun changement bancaire ni virement exceptionnel ne doit être validé sur la seule base d’un e-mail. Une confirmation à deux personnes ou un appel vers un contact déjà enregistré évite de traiter un message frauduleux comme une instruction normale.
Fuite de données et compromission des comptes
Les données clients, les contrats, les informations salariales, les documents commerciaux et les boîtes e-mail professionnelles doivent être protégés selon leur sensibilité. Une boîte mail compromise peut donner accès à des réinitialisations de mots de passe, à des échanges confidentiels et à des liens vers les outils cloud.
La protection des données entreprise repose sur le principe du moindre privilège : chaque personne doit disposer des accès nécessaires à son travail, pas davantage. Les comptes administrateurs doivent rester distincts des comptes utilisés pour la messagerie, la navigation et les tâches quotidiennes.
Quelles peuvent être les conséquences d’une cyberattaque ?
Une cyberattaque peut entraîner des coûts directs, un arrêt de production, des retards de facturation et une perte de confiance des clients ou partenaires. Les conséquences dépendent des données concernées, des contrats, du secteur et de la capacité de l’entreprise à restaurer rapidement ses outils et à documenter sa réaction.
L’étude ImpactCyber 2024 indique que 9 dirigeants de TPE et PME sur 10 redoutent le vol ou la destruction de données, la perte financière ou l’interruption d’activité. Cette inquiétude ne justifie pas l’achat de gadgets : elle justifie un plan de cybersécurité proportionné aux outils réellement indispensables.
La cybersécurité ne garantit pas l’absence d’incident ; elle réduit la probabilité d’une compromission et améliore la capacité à reprendre l’activité.
Pertes financières et interruption de l’activité
Le coût d’un incident ne se limite pas à une éventuelle fraude. Une petite entreprise peut devoir mobiliser un prestataire, réinstaller des postes, reconfigurer des comptes, restaurer des données, prévenir certains interlocuteurs et absorber des retards de livraison ou de production.
Un exemple hypothétique permet de visualiser le problème : une entreprise qui ne facture pas pendant trois jours, doit remettre en service ses outils et perd plusieurs commandes subit des effets qui s’additionnent. Le coût réel d’une interruption dépasse souvent la ligne « informatique » parce qu’il touche aussi les ventes, le temps des équipes et la relation client.
Perte de confiance et responsabilités possibles
Une fuite de données ou une indisponibilité prolongée peut fragiliser une relation commerciale, surtout si l’entreprise répond tardivement ou de façon confuse. Une communication factuelle, coordonnée et adaptée aux personnes concernées limite les informations contradictoires et facilite le suivi.
Les obligations applicables en cas de données personnelles dépendent notamment de la nature de l’incident, des données traitées et des risques pour les personnes. La CNIL est l’autorité française compétente pour les règles liées à la protection des données personnelles ; une entreprise concernée doit vérifier ses obligations et demander un avis qualifié lorsque la situation l’exige.
Documenter les faits, les comptes concernés et les actions réalisées aide à décider plus vite et à justifier les mesures prises.
Les mesures essentielles pour protéger une petite entreprise
La cybersécurité TPE commence par des protections simples et cumulatives : mises à jour, comptes sécurisés, sauvegardes, droits d’accès maîtrisés et formation régulière. Aucun antivirus, pare-feu ou service cloud ne remplace à lui seul ces fondations, car une erreur humaine ou un mot de passe volé peut contourner plusieurs outils.
Les entreprises disposant d’un budget limité ont intérêt à traiter d’abord les accès et les données critiques. Une messagerie professionnelle, un logiciel de facturation, une banque en ligne, un stockage partagé et les comptes administrateurs constituent généralement le premier périmètre à examiner.
Mettre à jour les équipements et les logiciels
Les mises à jour corrigent des failles connues dans les systèmes, navigateurs, applications métiers, équipements réseau et outils de sécurité. Les mises à jour automatiques doivent être activées lorsqu’elles sont disponibles et compatibles avec l’activité.
Un inventaire simple évite les angles morts. Une feuille de suivi peut recenser les ordinateurs, téléphones, comptes cloud, applications, versions et responsables afin d’identifier les logiciels qui ne reçoivent plus de correctifs.
Sécuriser les comptes et les accès
Un mot de passe unique par service limite la propagation d’une fuite. Un gestionnaire de mots de passe permet de créer et conserver des identifiants longs sans demander aux salariés de mémoriser une suite de codes impraticable.
L’authentification à plusieurs facteurs ajoute une vérification après le mot de passe, par exemple via une application dédiée ou une clé de sécurité. Les comptes e-mail, bancaires, cloud, administrateurs et fournisseurs doivent être les premiers protégés par une authentification renforcée.
- Créer un compte personnel pour chaque salarié et chaque prestataire.
- Supprimer ou désactiver les accès dès la fin d’une mission.
- Réserver les comptes administrateurs aux opérations d’administration.
- Vérifier régulièrement les comptes partagés, souvent oubliés après un départ.
Une adresse e-mail exposée peut être le début d’une compromission plus large. Un contrôle d’une adresse e-mail compromise aide à déclencher un changement d’identifiants et une revue des comptes associés.
Mettre en place des sauvegardes fiables
Les sauvegardes doivent couvrir les données dont la disparition ou l’indisponibilité bloquerait l’entreprise : documents clients, comptabilité, bases de données, dossiers partagés et configurations indispensables. Les services cloud ne remplacent pas automatiquement une stratégie de sauvegarde ; les capacités de restauration varient selon le service et la configuration.
Une politique de sauvegarde utile précise quoi sauvegarder, où conserver les copies, qui contrôle le résultat et dans quel ordre restaurer les services. Un test périodique de restauration d’un dossier est plus instructif qu’un indicateur vert dans une console d’administration.
Former les salariés et sécuriser les usages
La sensibilisation des salariés doit rester concrète : reconnaître une demande urgente, vérifier un IBAN, signaler une pièce jointe douteuse et ne pas transmettre un code de connexion. Des rappels courts et réguliers valent mieux qu’une présentation unique oubliée six mois plus tard.
Les ordinateurs, téléphones et connexions à distance doivent être encadrés, notamment en télétravail. Le Wi-Fi professionnel doit être protégé, les appareils doivent être verrouillés, et les accès distants doivent être limités aux personnes qui en ont besoin. Les paramètres de sécurité de Windows méritent aussi une vérification attentive ; il est par exemple possible de activer la sandbox de Windows Defender lorsque l’environnement technique le permet.
Comment construire un plan de cybersécurité avec un budget limité ?
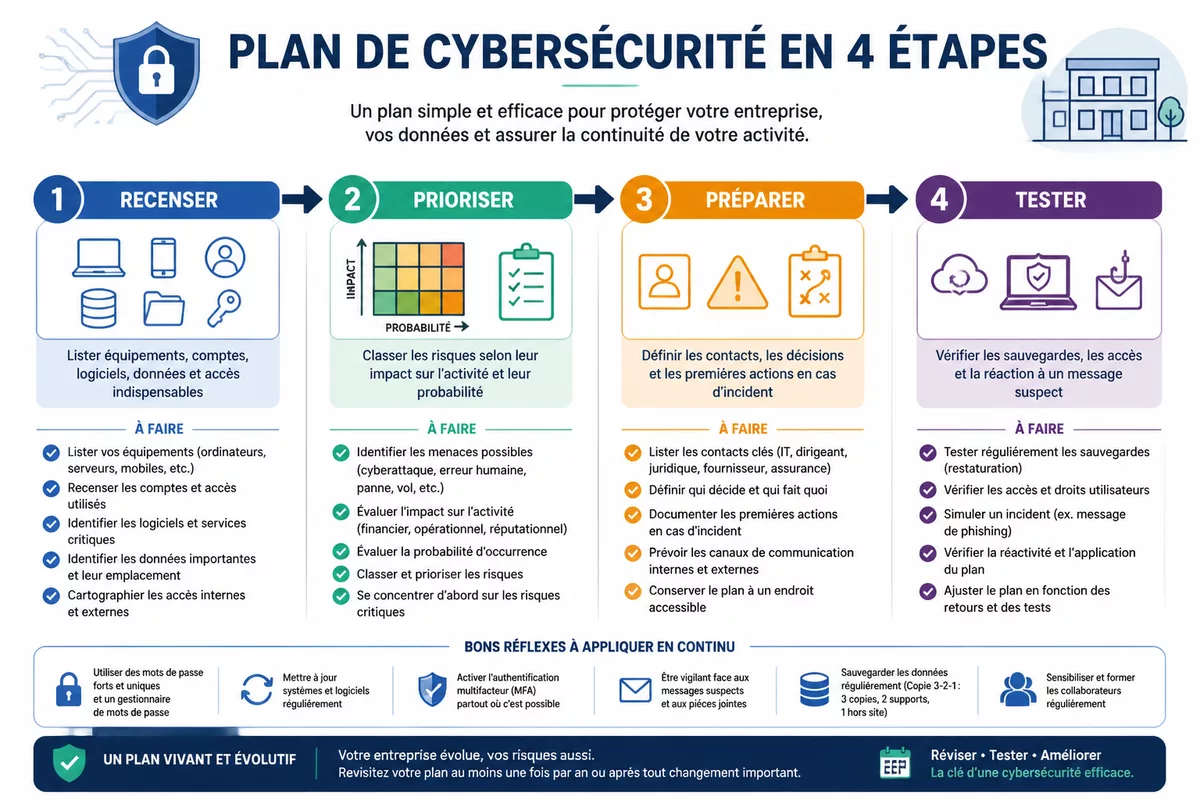
Un plan de cybersécurité avec un budget limité se construit en quatre étapes : recenser les actifs, classer les risques, préparer la réaction et tester les protections. La démarche France Num destinée aux TPE-PME est elle aussi structurée en 4 phases, ce qui rappelle qu’une progression méthodique est plus utile qu’un achat précipité.
Le plan doit désigner un responsable pour chaque action, même dans une équipe de trois personnes. Une mesure sans propriétaire, sans échéance et sans vérification finit souvent dans la catégorie des bonnes intentions numériques.
Étape 1 : recenser les équipements, comptes et données
Le recensement commence par les outils qui arrêtent l’activité s’ils deviennent indisponibles : messagerie, facturation, comptabilité, stockage partagé, banque en ligne, site web, caisse ou logiciel métier. Les comptes administrateurs, les accès fournisseurs et les appareils personnels utilisés pour le travail doivent aussi être identifiés.
- Créer une liste des appareils, logiciels, comptes cloud et accès distants.
- Noter le responsable interne ou externe de chaque outil.
- Repérer les données sensibles et les services sans lesquels l’activité s’arrête.
- Identifier les comptes pouvant modifier des paiements, des utilisateurs ou des paramètres critiques.
Étape 2 : classer les risques par impact et probabilité
La priorisation évite de consacrer du budget à des sujets secondaires alors qu’un compte e-mail sans double authentification contrôle les réinitialisations de presque tous les services. Chaque actif important doit être associé à une menace, une mesure de réduction, un responsable et une fréquence de contrôle.
Un tableau de suivi peut suffire au départ. La colonne la plus utile n’est pas forcément le coût : c’est souvent l’impact métier, c’est-à-dire la réponse à la question « que se passe-t-il lundi matin si cet outil devient inaccessible ? »
Étape 3 : préparer une procédure en cas d’incident
Une procédure d’incident indique qui prévenir, quels équipements isoler, où conserver les coordonnées du prestataire et comment noter les faits. La procédure ne doit pas exiger des compétences d’expert pour les premières minutes : elle doit éviter les erreurs irréversibles, comme réinitialiser un poste avant d’avoir conservé les informations utiles.
Une entreprise peut préparer une fiche de crise avec les numéros du prestataire informatique, de l’assureur cyber si elle en possède un, de la banque et des interlocuteurs internes. Cybermalveillance.gouv.fr, plateforme nationale d’assistance et de prévention, propose des ressources de sensibilisation et d’orientation pour les victimes.
Étape 4 : tester et améliorer les protections
Un plan de cybersécurité devient crédible lorsqu’il est testé. Une restauration de fichier, une suppression d’accès après un départ, une vérification des comptes administrateurs et un exercice de signalement d’e-mail suspect révèlent rapidement les procédures qui ne fonctionnent pas.
Les priorités doivent être réévaluées après l’arrivée d’un salarié, l’adoption d’un nouveau logiciel, l’ouverture d’un accès distant ou un incident. Le plan n’a pas besoin d’être complexe, mais il doit évoluer avec les outils et les habitudes de l’entreprise.
Quand faire appel à un prestataire spécialisé ?
Un prestataire spécialisé devient pertinent lorsqu’une petite entreprise manque de compétences internes, traite des données sensibles, dépend fortement de ses outils numériques ou doit administrer plusieurs postes et services cloud. Un prestataire complète les pratiques internes ; il ne peut pas empêcher un salarié de valider une fraude sans procédure de contrôle.
Une entreprise doit comparer les engagements réels plutôt que les promesses générales. La sécurité totale n’existe pas, et une offre claire doit expliquer ce qui est surveillé, ce qui est sauvegardé, les délais d’assistance et les responsabilités de chaque partie.
Les critères pour choisir une solution adaptée
Le choix entre une gestion interne, un prestataire informatique généraliste et un service spécialisé dépend du nombre d’utilisateurs, des données, des applications et du niveau de dépendance numérique. Une micro-entreprise avec quelques comptes cloud n’a pas les mêmes besoins qu’une PME avec plusieurs sites, un serveur, des accès nomades et des données clients nombreuses.
- Demander précisément quels appareils, comptes et services sont inclus.
- Vérifier la gestion des mises à jour, des sauvegardes et de leur restauration.
- Comparer les horaires et délais d’assistance en cas d’incident.
- Contrôler les conditions de réversibilité si le contrat prend fin.
- Demander comment sont gérés les comptes administrateurs et les accès du prestataire.
Les ressources de l’ANSSI, de France Num et de Cybermalveillance.gouv.fr constituent de bons points de départ pour définir un socle de protection avant de comparer des offres. Un audit adapté au contexte de l’entreprise reste nécessaire pour toute décision engageante ou toute situation impliquant des obligations sectorielles spécifiques.
Que faire après une cyberattaque ou un comportement suspect ?
Après une cyberattaque ou un comportement suspect, une petite entreprise doit prévenir le responsable désigné, isoler l’équipement concerné si nécessaire, conserver les preuves et faire vérifier les comptes depuis un appareil sain. La priorité est de limiter la propagation sans effacer les éléments utiles à l’analyse ni diffuser de messages contradictoires.
Une réaction rapide ne signifie pas une réaction désordonnée. Une machine suspecte ne doit pas être réinitialisée dans la précipitation, et un compte compromis ne doit pas être sécurisé depuis un appareil dont l’intégrité est douteuse.
Les premières actions à mener
Un salarié qui a ouvert une pièce jointe douteuse ou saisi un mot de passe sur un site suspect doit le signaler immédiatement. L’absence de sanction pour un signalement de bonne foi est importante : une information transmise tôt est plus exploitable qu’un incident caché par crainte d’être blâmé.
- Prévenir le responsable interne et le prestataire informatique selon la procédure prévue.
- Isoler du réseau l’équipement suspect si cela est nécessaire et possible.
- Conserver les e-mails, captures, horaires et symptômes observés.
- Changer les identifiants compromis depuis un appareil sain, avec authentification renforcée.
- Vérifier les règles de transfert e-mail, les sessions actives et les accès créés récemment.
Un compte Google ou Microsoft compromis peut aussi exposer des historiques, des documents et des paramètres de connexion. La gestion des traces d’activité mérite une revue régulière ; ce guide sur la gestion de l’activité Google explique les réglages disponibles côté utilisateur.
Le signalement et la communication
Le signalement doit être adapté à la nature de l’incident. Une fraude bancaire appelle notamment un contact immédiat avec la banque ; une fuite potentielle de données personnelles doit être évaluée avec attention au regard des règles applicables et, en France, des recommandations de la CNIL.
Les clients, partenaires et salariés concernés doivent recevoir une information factuelle lorsque la situation le nécessite. Une communication utile décrit ce qui est connu, les mesures déjà prises et les actions attendues des personnes concernées, sans spéculer sur des éléments non vérifiés.
Après l’incident, l’entreprise doit corriger la cause : mot de passe réutilisé, absence de double validation, logiciel obsolète, accès non révoqué ou sauvegarde non restaurable. La crise doit alimenter le plan de cybersécurité, pas seulement produire un rapport oublié dans un dossier partagé.
À retenir
- 🔐 Sécurisez d’abord les e-mails, comptes bancaires, comptes cloud et accès administrateurs.
- 💾 Testez régulièrement une restauration : une sauvegarde non vérifiée reste une promesse.
- 📨 Vérifiez toute demande urgente de paiement ou de changement de coordonnées bancaires.
- 🧩 Limitez les droits d’accès et supprimez immédiatement les comptes inutiles.
- 🚨 Préparez une fiche d’incident avant qu’un poste ou un compte ne soit compromis.
Questions fréquentes sur la cybersécurité des petites entreprises
Une petite entreprise est-elle vraiment une cible pour les cyberattaques ?
Les attaques automatisées touchent des organisations de toutes tailles. Une petite entreprise peut intéresser un fraudeur pour ses données, ses comptes de messagerie, ses accès bancaires ou sa relation avec des partenaires plus importants.
Quelle est la première mesure de cybersécurité à mettre en place ?
La première mesure consiste à sécuriser les comptes prioritaires avec des mots de passe uniques et une authentification à plusieurs facteurs. La vérification des sauvegardes et l’activation des mises à jour doivent suivre immédiatement.
La cybersécurité coûte-t-elle cher pour une TPE ?
Plusieurs protections essentielles sont peu coûteuses ou déjà incluses dans les outils utilisés : mises à jour, authentification renforcée, règles de validation et inventaire des accès. Le budget augmente avec le nombre de postes, les données sensibles, les applications métiers et le besoin d’assistance spécialisée.
Une sauvegarde suffit-elle à protéger une entreprise contre un rançongiciel ?
Une sauvegarde réduit fortement le risque d’arrêt prolongé, mais elle ne bloque pas à elle seule le vol d’identifiants, la fraude ou la diffusion de données. Une sauvegarde doit être séparée du réseau principal et testée par une restauration réelle.
Que faire après avoir cliqué sur un lien suspect ?
Prévenez rapidement le responsable désigné ou le prestataire, évitez de poursuivre les actions sur l’appareil concerné et conservez le message reçu. Si un mot de passe a été saisi, changez-le depuis un appareil sain et vérifiez les accès associés au compte.